「速く作る」から、「安全に作り、安心して運用する」へ。
Webサイトの制作・品質管理・公開・運用を、「AI生成 × Git管理 × 自動検証 × 人の承認」で再設計したWeb制作サービスです。AIによる制作の効率化に加え、公開環境で動かす要素を減らしてサイバー攻撃の対象を小さくし、障害時にもすぐ戻せる仕組みまでを標準にします。CMS(WordPress等)は、サイトの特性に応じて「なくす・残す・併用する」を選びます。
Backgroundなぜ今、Web制作の仕組みを変えるのか
01AIが「作る・直す・提案する」まで担える時代に
AI開発ツールがコードを読み、編集・テスト・変更依頼の作成まで行えるようになりました。
02Webサイトを狙うサイバー攻撃のリスク
2026年10月には、PHPに認証なしで任意のコード実行につながる重大な脆弱性が公表され、省庁でもWebコンテンツを一時停止する事態となりました。
03Git連携の静的ホスティングが一般化
変更を反映するだけで自動ビルド・CDN配信。公開も、直前の版への切り戻しも即座に行えます。
従来型CMSも、更新・設定・監視を適切に行えば安全に運用できます。違いは「継続して守る対象の数」と「緊急時に求められる作業」にあります。
WorkflowAI時代のWeb制作フロー
7つのステップと5つの承認ゲート(G1〜G5)で進めます。作業量の多い部分はAIが担い、要件・品質・公開可否は人が判断します。
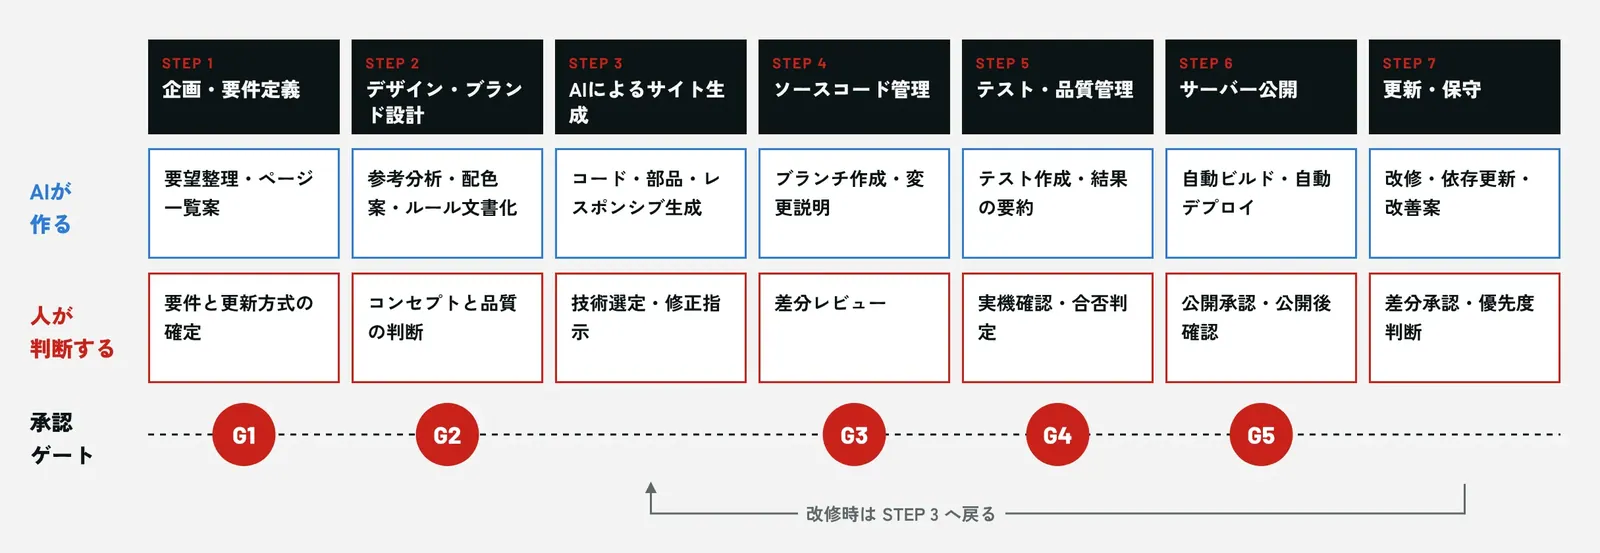
AIAIが作る
生成・修正・テスト作成・変更説明など、作業量の多い部分
人人が判断する
5つの承認ゲートで、要件・品質・公開可否を決める
仕組み仕組みで守る
Git・自動テスト・自動デプロイで、誰が作業しても同じ手順を通す
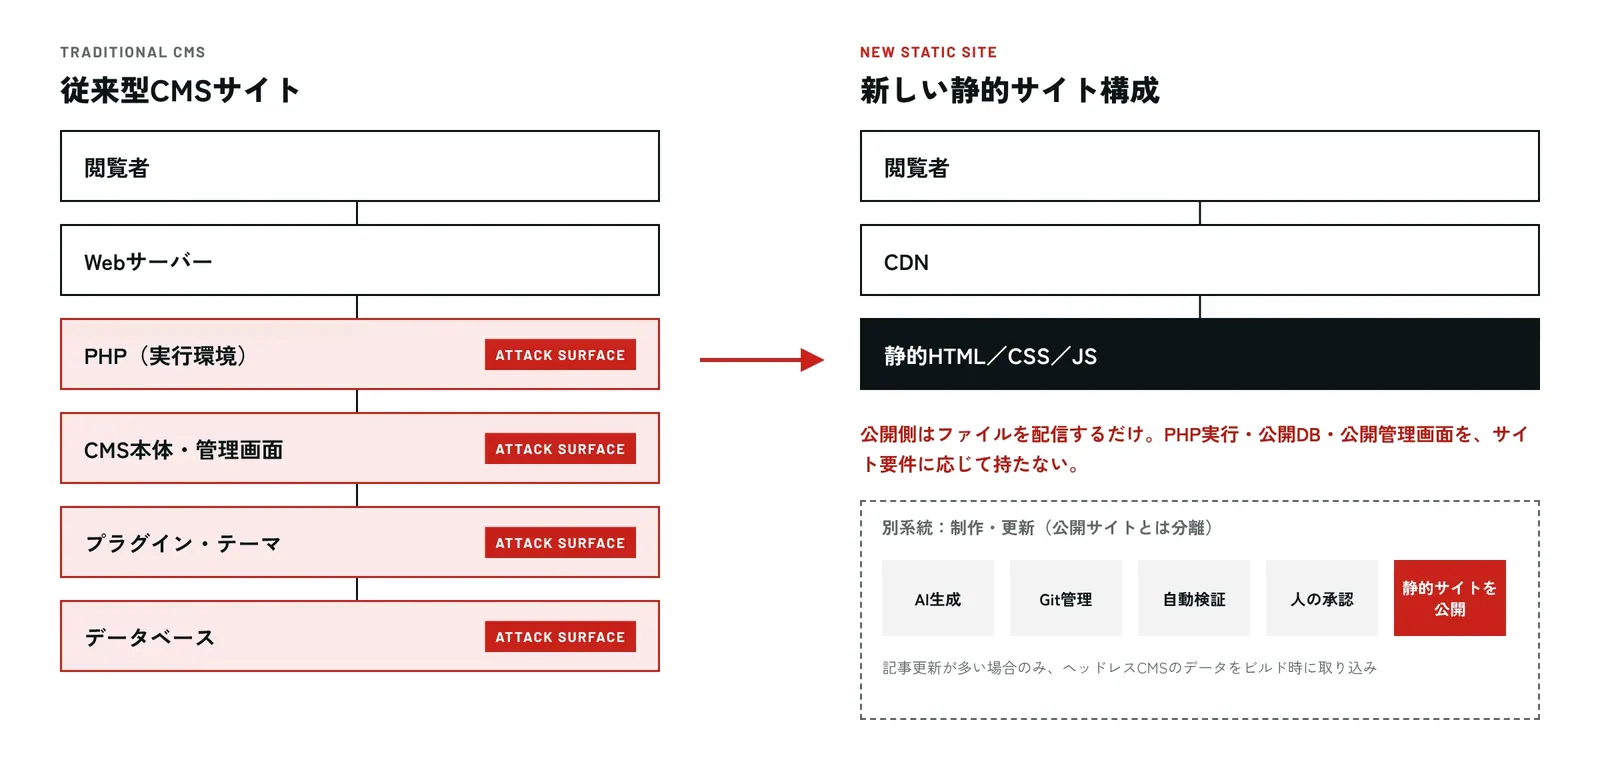
Security攻撃対象を減らす、新しいWebサイト構造
公開環境で動かす要素を減らし、攻撃の対象となる部分そのものを削減します。公開側はファイルを配信するだけにし、制作・更新は公開サイトとは別の系統で、差分の確認と承認を経てから反映します。
| 観点 | A 従来型CMS | B AI生成コード直接運用 | C AI生成+ヘッドレスCMS |
|---|---|---|---|
| 緊急の脆弱性対応 | 公開サーバーのPHP・CMS・プラグインを緊急更新。困難なら停止を判断 | 公開環境でPHPを動かさないため、PHPに起因する直接の対応を回避しやすい | 公開ページはBと同様。CMS本体の更新はCMS事業者が担う(SaaS型の場合) |
| 攻撃面 | PHP実行・DB・管理画面が公開サーバー上にある | 静的ファイルの配信が中心。フォーム等は外部サービス | 公開は静的配信。管理画面は公開サイトから分離 |
| 障害時の復旧 | サーバー・DB・プラグインの状態をそろえて復元 | Gitの正常版を再デプロイ | コードは再デプロイ、コンテンツはCMSのバックアップから |
静的サイトでも、GitHub・CMS・ホスティングのアカウント、依存パッケージ、外部フォームなどの管理は引き続き必要です。すべての脅威を防ぐものではありません。
CMSCMSは「なくす」ではなく「選ぶ」
万能な方式はありません。更新の量と担い手に合わせて、最適な方式を選びます。
| サイト種別 | 推奨方式 | 更新の担い手 |
|---|---|---|
| 小規模コーポレート(〜20ページ・更新は年数回) | B 直接運用 | 制作会社(依頼制) |
| 中規模コーポレート | C 併用(お知らせ・実績のみCMS) | お客様(記事)+制作会社(固定ページ) |
| 採用サイト | B または C | 人事(募集要項)+制作会社 |
| LP・キャンペーン | B 直接運用 | 制作会社・マーケティング担当 |
| ニュース・ブログ | C または A | お客様の編集者 |
| 多数の商品・サービス/多言語サイト | C 併用 | お客様の各担当 |
| 会員制・Webアプリ | 個別設計 | 開発チーム |
CMS構築工程がない分、更新の少ないサイトでは初期工数を抑えやすくなります。記事更新が多いサイトはCMSを残したほうが運用費を抑えられるため、提案時に更新方式を合意してから進めます。
Quality品質は「自動チェック」と「人の判断」の二層で
| 確認領域 | 自動チェック(変更のたびに毎回) | 人の確認(承認前) |
|---|---|---|
| 表示・ブラウザ互換 | 主要ページの表示テスト・画面比較、主要ブラウザでの自動テスト | PC・スマホ実機での見た目、デザイン意図との一致 |
| リンク・フォーム | リンク切れ検出、フォーム送信テスト | 自動返信メール・通知先・文面の確認 |
| SEO・表示速度 | タイトル・説明文・OGP等の有無、表示速度の計測 | 内容の適切さ、画像・動画の品質と容量のバランス |
| アクセシビリティ | コントラスト・代替テキスト等の自動検査 | キーボード操作・読み上げでの確認 |
| セキュリティ | 秘密情報の混入検査、依存パッケージの脆弱性通知 | 外部スクリプト・フォーム送信先・権限設定の確認 |
作成者と承認者は別の人。AIによる変更も、必ず「変更依頼 → 自動検証 → 承認」を通ってから公開されます。
Recovery攻撃や障害が起きても、復旧しやすい運用へ
| 復旧までの流れ | |
|---|---|
| 従来方式の例 | 問題発覚 → 影響調査 → CMS・PHP・プラグイン・DBの確認 → 修正 → 動作検証 → 公開再開 |
| 新方式の例 | 問題発覚 → 影響範囲の確認 → 履歴から正常版を選択 → 再デプロイ → 検証 |
正常なコードと公開履歴がGitとホスティングに残るため、戻す先がはっきりしています。デプロイ履歴の保持、戻し手順の定期的な訓練、CMSデータ・フォームデータのバックアップを日頃から行います。
※ 原因調査や、パスワード・トークンの無効化と再発行、外部サービスの確認は新方式でも必要です。アカウント侵害やデータ消失は、再デプロイだけでは解決しません。
Growth Cycle公開後も、更新と改善を回し続ける
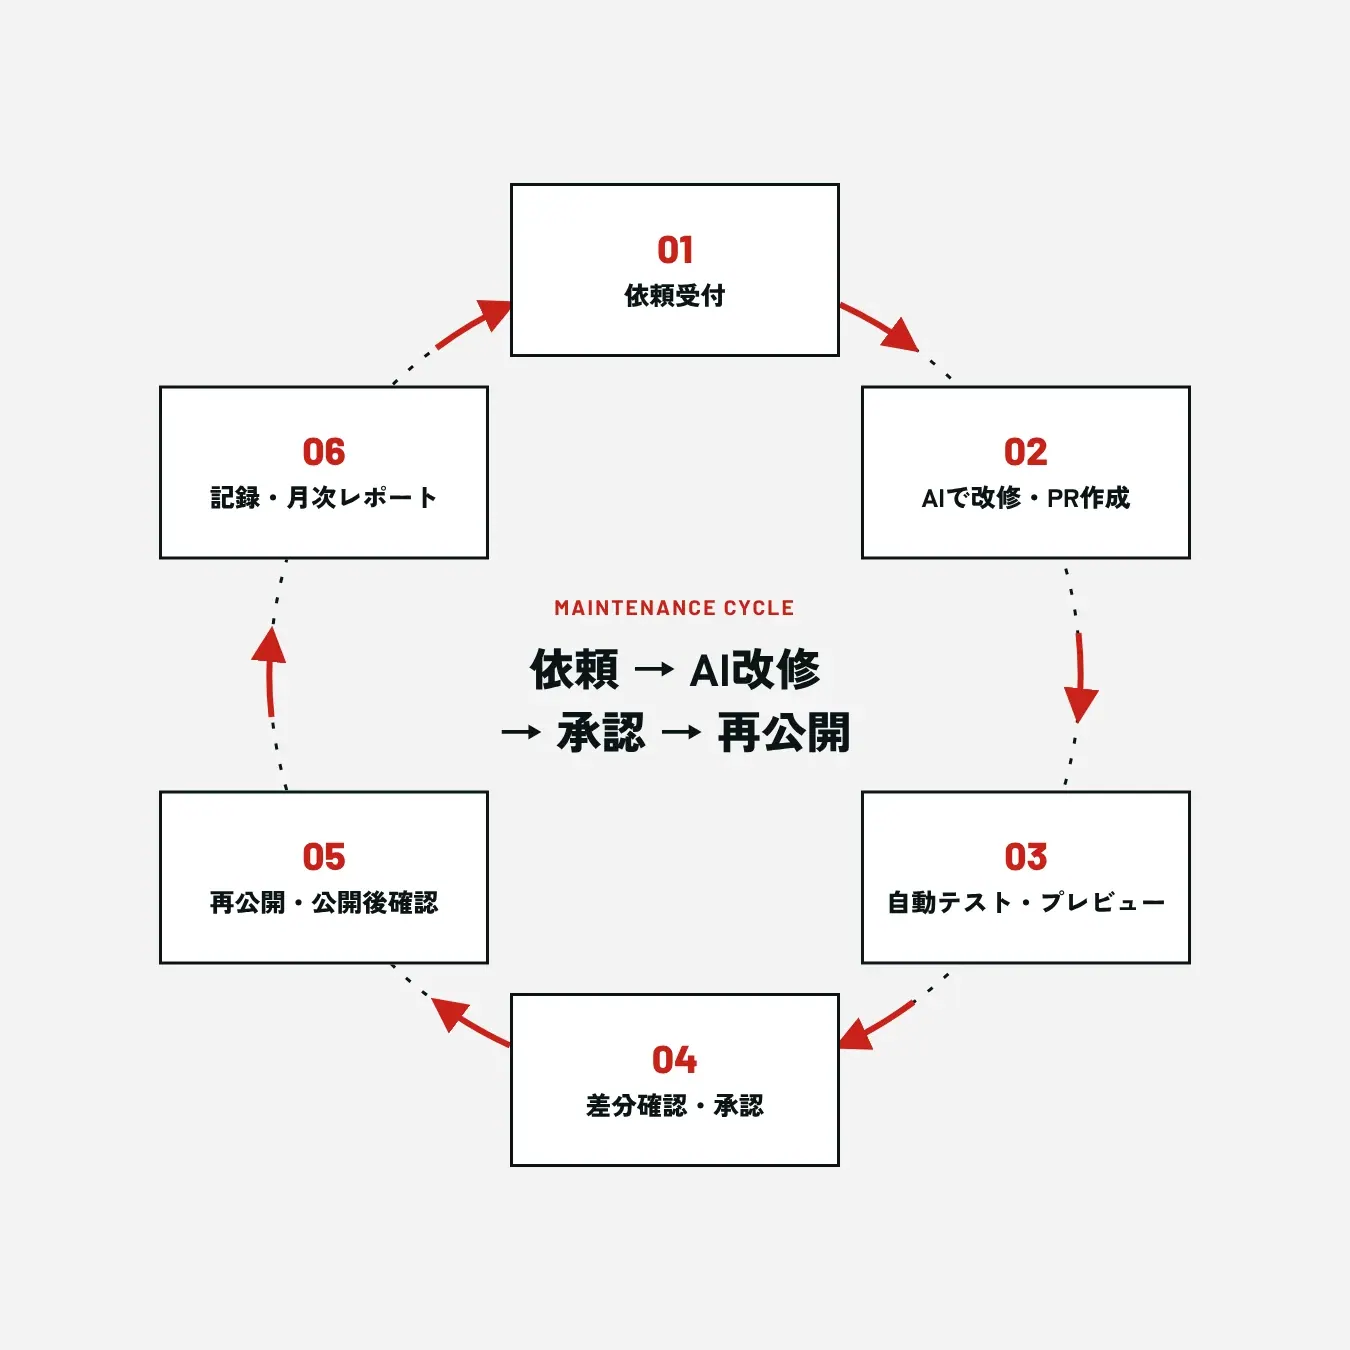
01更新|指示するだけ
更新内容を自然な言葉で指示すると、AIが下書きを作成します。
02公開|承認後に自動
プレビュー確認・承認を経て、静的ページを生成し自動で公開します。
03計測|LLMO・CRO
生成AIでの言及状況(LLMO)と、訪問者の行動から見える改善点(CRO)を可視化します。
04示唆|人が判断
「次に直すべき点」をもとに改修の優先順位を決め、次の更新へつなげます。
定期業務:依存パッケージ更新の確認(毎週)、アクセス解析・LLMO・CROにもとづく改善提案とバックアップの復元テスト(毎月)、死活監視・SSL期限・フォーム到達の監視(常時)。
ValueWebサイトを、安心して運用できる企業資産へ
01SECURITY|攻撃面の縮小
公開環境で動かす要素を減らし、攻撃対象を削減。
02COST|長期保守負担の最適化
継続的な保守対象を減らし、サイト特性に応じて運用コストを最適化。
03SPEED|迅速な制作・改修
AI活用で、着手から公開までを短縮。
04QUALITY|テストと承認の標準化
変更差分・検証結果・承認者・公開履歴を確認できる。
05CONTINUITY|履歴と復旧手順の整備
障害発生時の復旧手順を標準化できる。